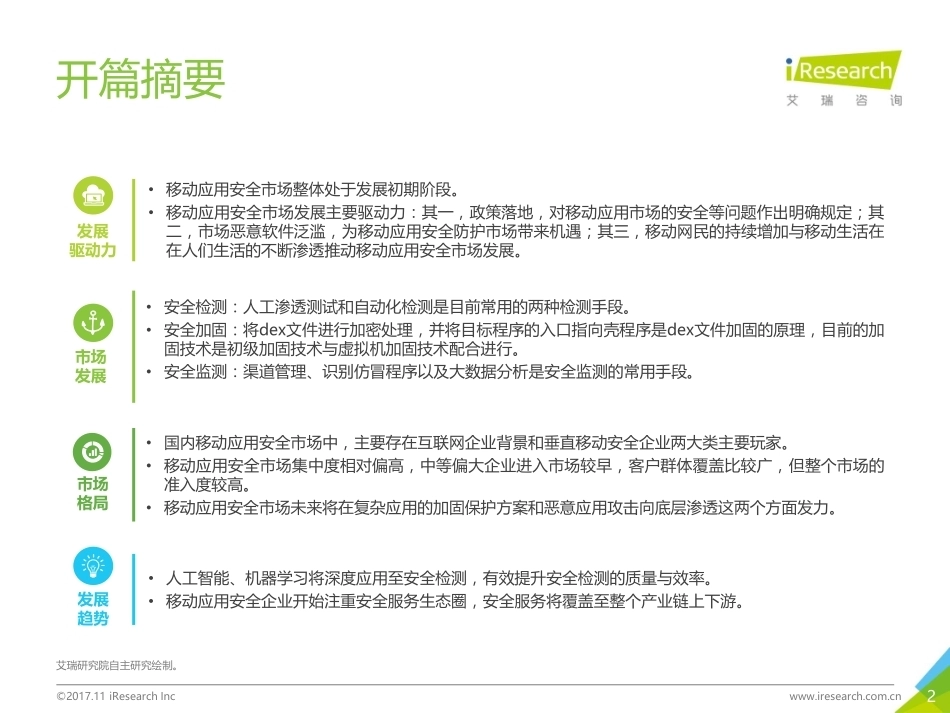
中国移动应用安全服务行业白皮书2017年2©2017.11 iResearch Incwww.iresearch.com.cn开篇摘要艾瑞研究院自主研究绘制。• 人工智能、机器学习将深度应用至安全检测,有效提升安全检测的质量与效率。• 移动应用安全企业开始注重安全服务生态圈,安全服务将覆盖至整个产业链上下游。发展趋势• 国内移动应用安全市场中,主要存在互联网企业背景和垂直移动安全企业两大类主要玩家。• 移动应用安全市场集中度相对偏高,中等偏大企业进入市场较早,客户群体覆盖比较广,但整个市场的准入度较高。• 移动应用安全市场未来将在复杂应用的加固保护方案和恶意应用攻击向底层渗透这两个方面发力。市场格局• 安全检测:人工渗透测试和自动化检测是目前常用的两种检测手段。• 安全加固:将dex文件进行加密处理,并将目标程序的入口指向壳程序是dex文件加固的原理,目前的加固技术是初级加固技术与虚拟机加固技术配合进行。• 安全监测:渠道管理、识别仿冒程序以及大数据分析是安全监测的常用手段。市场发展• 移动应用安全市场整体处于发展初期阶段。• 移动应用安全市场发展主要驱动力:其一,政策落地,对移动应用市场的安全等问题作出明确规定;其二,市场恶意软件泛滥,为移动应用安全防护市场带来机遇;其三,移动网民的持续增加与移动生活在在人们生活的不断渗透推动移动应用安全市场发展。发展驱动力3中国移动应用安全服务行业概况1中国移动应用安全服务行业发展现状2中国移动应用安全服务行业发展格局3中国移动应用安全服务行业发展趋势44©2017.11 iResearch Incwww.iresearch.com.cn定义来源:艾瑞研究院自主研究绘制。针对移动应用生命周期可能出现的隐患提供的解决方案发布分发开发者移动应用开发者在开发者平台上开发应用并将最终开发好的应用发布到各应用商店。应用商店应用商店将开发者开发的应用整合分类,并利用分发渠道将开发者发布的应用分发/推送给用户。用户从应用商店或者官网上下载应用,并安装应用。用户移动应用开发的生命周期的简单示意图开发运营监测管理提供安全服务的各个方面…5©2017.11 iResearch Incwww.iresearch.com.cnAndroid平台的结构及特点Application(应用程序)、 Application Fraework(应用程序框架层)、系统运行是的各种类库和Android运行环境层以及Linux Kernel(Linux内核层)。其中Dalvik虚拟机位于安卓运行环境中,它主要是通过解释dex文件来执行由Java字节码转换而来的Davilk字节码,从而达到运行Android程序的作用。来源:艾瑞研究院自主研究绘制。平台整体为层次结构,且各层功能分明Android平台系统架构图Application(应用程序)Application Fraework(应用程序框架)Android RunTime(安卓运行环境)Linux Kernel(Linux内核层)Libraries(系统类库)该层包含手机使用者常用的应用程序及后台运行的服务程序,如手机浏览器、短信、拨号等功能,以及手机厂商独立开发的应用程序。该层是开发人员接触最多的层,主要是为应用程序层的开发者提供程序所需要的各种控件,如视图系统、通知管理器、位置管理器等。该层分为系统类库和安卓运行环境两个部分。•系统类库支撑着整个应用程序框架,是连接应用程序框架层与Linux内核层的重要桥梁;•安卓运行环境则包括Core Library(核心库)和Dalvik虚拟机,Core Library包括了Android核心库和大多数Java语言调用的功能函数,Dalvik虚拟机则是专门运行dex程序的。该 层 为Android 操 作 系统 层,主要有两个部分:一是标准的Linux2.6内核;二是一些与移动设备相关的驱动程序,如WiFi驱动、显示器驱动、音频驱动等。6©2017.11 iResearch Incwww.iresearch.com.cnAndroid平台的不足来源:艾瑞研究院自主研究绘制。平台架构及运营模式的不足造成移动应用安全受威胁Android平台的不足平台架构安全机制运营模式Linux提权攻击风险Root是Linux的最高权限,攻击者一旦拥有Root权限就可以对系统和文件进行肆意修改。非法系统篡改原生Android系统缺乏对系统镜像加载过程的安全防护,攻击者可以在系统内植入或安装非法程序。APK逆向破解Android采用Dalvik虚拟机进行代码执行,由于解释语言的机制会导致Android应用容易被攻击者通过反编译的手段进行逆向分析,进而恶意修改代码后二次打包,损害用户利益。伪造应用签名Android的签名机制保证应用的安全性,但今年来暴露的签名漏洞使得攻击者利用恶意程序伪造合法应用而绕过验证机制。模糊的权限声明用户安装应用时无法通过阅读权限说明明确应用的真实意图,进而无法对用户决策产生有效支持。作用受限的数据保护机制Android仅采用了基于文件系统的加密技术保障数据安全,一旦设备正常运行,数据将暴露与系统的明文空间内,则其数据保护作用将受限。版本碎片化由于Android采用完全开源及开放的推广态度,故市场上运行的安卓版本众多。版本过度分散会导致系统漏洞修复迟滞,一旦谷歌停过之对某个版本前的漏洞修复,用户利益将受威胁。第三方Rom良莠不齐Android系统的开放性使得第三方Rom市场繁荣,但由于第三方Rom的水平良莠不齐,可能会导致系统漏洞暴露,给攻击者带来可乘之机。应用市场多样化用户主要从第三方应用市场下载应用,而Android应用市场多,且缺乏审核监管机制,因此恶意软件泛滥,Android生态环境较差。7©2017.11 iResearch Incwww.iresearch.com.cn移动应用安全所处的政策驱动力政策助力移动应用安全行业发展规范化、制度化来源:艾瑞研究院自主研究绘制。法律法规主要内容主要意义中华人民共和国网络安全法2017年6月1日起施行移动互联网应用程序信息服务管理规定2016年8月1日起施行关于促进移动互联网健康有序发展的意见2017年1月1日起施行首次明确了国家网信办作为移动应用程序信息服务的主管单位,针对应用程序市场中的问题,如过度收集用户信息、恶意扣费等安全问题,都给出了明确规定,加强了APP信息服务规范管理,使得网民利益遭受侵害时有法可依,且投诉便捷、高效。《意见》提到将加大对移动互联网技术、商业模式等创新成果的知识产权保护,研究完善法律法规,规范网络服务秩序,提高侵权代价和违法成本;对完善移动互联网用户信息保护制度,严格规范个人信息收集,严查造谣诽谤等行为。构建了我国首部网路空间管辖的基本法律法规,网络参与者提供普遍法律准则和依据,推动全社会网络安全意识的提升和网络安全保障水平的发展。主要涵盖了关键信息基础设施保护、网络数据和用户信息保护、网路安全应急与监测等领域,并加强了个人信息保护要求,加大了对网络诈骗等不法行为的打击力度。完善了市场准入制度,提升网络安全保障水平,维护用户合法权益、打击网络违法犯罪、增强网络管理能力,防范移动互联网安全风险。主要涵盖了关键信息基础设施保护、网络数据和用户信息保护、网路安全应急与监测等领域,并加强了个人信息保护要求,加大了对网络诈骗等不法行为的打击力度。2017年中国移动应用安全行业的政策环境8©2017.11 iResearch Incwww.iresearch.com.cn移动应用安全所处市场驱动力来源:艾瑞研究院自主研究绘制。市场恶意软件泛滥,移动应用安全市场亟待解决2017年中国移动应用常见的恶意软件分类及其行为恶意扣费在用户不知情或未授权的情况下,通过隐蔽执行、欺骗用户点击等手段,订购各类收费业务或使用移动终端支付,导致用户经济损失。信息窃取在用户不知情或未授权的情况下,获取涉及用户个人隐私信息的行为。远程控制在用户不知情或未授权的情况下,能够接受远程控制端指令并进行相关操作。恶意传播自动通过复制、感染、投递、下载等方式将自身、自身衍生物或其他恶意代码进行扩散。资费消耗在用户不知情或未授权的情况下,通过自动拨打电话、发送短信、彩信、邮件、频繁链接网络等方式,导致用户资费损失。系统破坏通过感染、劫持、篡改、删除、终止进程等手段导致移动弄终端或其他非恶意软件部分或全部功能、用户文件等无法正常使用的,干扰、破坏、阻断一段通信网络、网络服务或其他合法业务正常运行。诱骗欺诈通过伪造、篡改、劫持短信、彩信、邮件、通讯录、通话记录、收藏夹、桌面等方式,诱骗用户而达到不正当目的。流氓行为执行对系统没有直接损害,也不对用户个人信息、资费造成侵害的其他恶意行为。9©2017.11 iResearch Incwww.iresearch.com.cn移动应用安全所处的社会驱动力移动基础设施的普及和移动生活的便利性共促行业发展截至2017年6月,我国手机网民规模达7.24亿,较2016年底增加2830万人。网民使用手机上网的比例有2016年底的95.1%提升至96.3%。移动网民的增加,尤其是移动化生活逐步渗透至人民的金融消费、出行、教育、娱乐等各领域,因此移动网民对移动应用的安全性和安全强度将会提出新的要求,促使移动应用安全企业持续研发更新新的安全防护技术,加速移动应用安全市场的发展。来源:CNNIC第40次《中国互联网络发展统计报告》。2017年中国手机网民规模及其占整体网民的比例46376500065270555678593576198165637695317236178.5%81.0%83.4%85.8%88.9%90.1%92.5%95.1%96.3%2013.62013.122014.62014.122015.62015.122016.62016.122017.6手机网民规模(万人)手机网民占整体网民比例(%)10中国移动应用安全服务行业概况1中国移动应用安全服务行业发展现状2中国移动应用安全服务行业发展格局3中国移动应用安全服务行业发展趋势411©2017.11 iResearch Incwww.iresearch.com.cnAndroid平台移动应用程序的结构来源:艾瑞研究院自主研究绘制。dex文件是移动应用程序的核心,也是被重点攻击的对象Android平台移动应用程序的结构及其对应的功能lib目录程序依赖的native库res目录存放应用程序的资源META-INF存放应用程序签名和证书AndroidManifest.xml应用配置文件classes.dexDalvik字节码代码文件resources.arsc资源配置文件程序的全局配置文件,相当于Android应用向Android系统“自我介绍”的配置文件。META-INF目录下存放的是签名信息,用来验证APK文件的完整性和系统的安全性。存放所有的资源文件,这些文件包括应用所使用的字符串常量、不同分辨率的图片和布局文件等。存放第三方库文件,供应用调用第三方开源库。编译后的二进制资源文件。Dalvik字节码,承载源程序class的业务逻辑。• classes.dex是文件运行 的 核 心 , 并 且 在Dalvik字节码文件中保留大量的源代码信息,是攻击者攻击的重点对象。• Android应用的关键代码可通过C或C++语音编写的SO库实现,而SO库的破解方法与工具在不断升级,故SO库保护十分必要。• META-INF是应 用程序得以安装的第一道屏障,需要防止签名信息被篡改或盗取。12©2017.11 iResearch Incwww.iresearch.com.cn移动应用常见的攻击类型来源:艾瑞研究院自主研究绘制。逆向分析、篡改等是移动应用常见的攻击类型2017年中国移动应用常见的攻击类型通过声明过多的应用权限,安卓应用可以对用户本地文件、蓝牙设备等进行操作,如发送短信、连接网络等,在用户不知情的状态下窃取用户的个人隐私。权限滥用通过对应用的逆向分析,可发现应用中的核心算法或敏感信息,得知程序的逻辑、...




发表评论取消回复